V České republice i na Slovensku přibývá kybernetických útoků a firmy toto riziko často podceňují. Vyplývá to z aktuálního průzkumu mezi českými a slovenskými IT experty, za kterým stojí společnost Mastercard. „Z našeho průzkumu vyplývá, že v roce 2023 čelilo kybernetickým útokům až 95 procent firem, rozhodně jde o vážný problém, který každým rokem narůstá,“ uvedla produktová ředitelka ve společnosti Mastercard pro Českou republiku a Slovensko Barbora Tyllová v rozhovoru v pořadu FLOW.
Mnozí experti se též shodují v obavách z dopadu rozvoje AI nebo z dopadů geopolitické situace související s válečnými stavy.
Která země představuje největší hrozbu pro kybernetickou bezpečnost?
Kybernetické útoky nemají jen cíl. Významný je také původ útoků. Úniky dat a útoky typu odepření služby jsou vedeny z některých nejmocnějších zemí světa. Z výzkumu Oxfordské univerzity z roku 2024 byl sestaven index kyberkriminality. Ten využívá skóre Světového indexu kyberkriminality (WCI) a odhaluje následovně:
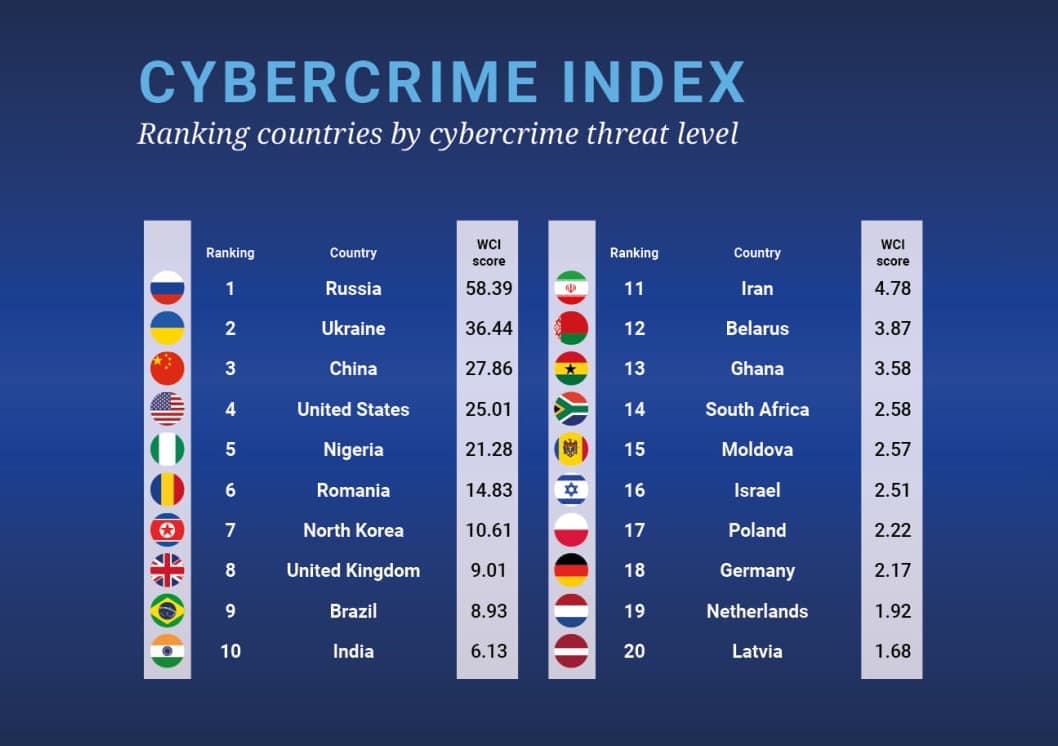
(Údaj WCI představuje úroveň ohrožení na základě výzkumu odborníků na počítačovou kriminalitu.)
Co vše je možné? Příklady vybrané z dvaceti největších útoků poslední doby:
1. Kybernetický útok společnosti UnitedHealth za 872 milionů dolarů
Nepochybujte o tom, že ransomware je stále obrovským problémem. Finanční zpráva společnosti UnitedHealth Group za 1. čtvrtletí 2024 odhalila obrovskou ztrátu ve výši 872 milionů dolarů, kterou lze přičíst ransomwaru.
Ve zprávě se uvádí: „Renomované společnosti se v roce 2017 staly obětí ransomwaru: „Peněžní toky z provozní činnosti za první čtvrtletí roku 2024 činily 1,1 miliardy dolarů a byly ovlivněny přibližně 3 miliardami dolarů v důsledku opatření společnosti v reakci na kybernetický útok, včetně urychlení financování poskytovatelů péče, a navíc byly ovlivněny v důsledku načasování peněžních příjmů z veřejného sektoru.“
Útokem byla zasažena platforma ChangeHealthcare společnosti UnitedHealth. Tato platební platforma zpracovává transakce mezi lékaři, lékárnami a zdravotnickými pracovníky v USA. Výsledkem útoku bylo pozastavení platformy ChangeHealthcare, přičemž skupina BlackCat/ALPHV tvrdí, že odcizila 6 TB dat.
V současné době se předpokládá, že útok byl proveden prostřednictvím zranitelného portálu Citrix.
Na federálním slyšení v květnu 2024 generální ředitel UnitedHealth Group Andrew Witty odhadl, že útokem byla zasažena třetina Američanů.
2. MMF
Před kybernetickými útoky není v bezpečí nikdo, ani Mezinárodní měnový fond. MMF má 190 členských zemí a usiluje o zlepšení růstu a prosperity na celém světě.
Organizace má 2 400 zaměstnanců a v únoru 2024 oznámila, že bylo napadeno 11 e-mailových účtů. K tomuto zjištění došlo během vyšetřování kybernetického incidentu. Ačkoli nic nenasvědčuje tomu, že by šlo o finanční útok nebo ztrátu, oficiální linie je zajímavá.
Účty Microsoft Office 365 byly v lednu 2024 cílem útoku zpravodajské organizace napojené na Rusko. MMF však uvedl, že „incident se nezdá být součástí cílení na společnost Microsoft“.
To vše naznačuje, že se jedná o cílený útok na jednotlivce v MMF.
3. Cencora
Podnikové IT systémy společnosti Cencora (dříve AmerisourceBergen) se staly terčem útoku podle oznámení SEC (Securities and Exchange Commission) ze dne 21. února 2024. Cencora je společnost poskytující farmaceutické služby a zajišťující distribuční služby pro zdravotnické provozy.
„[...]došlo k exfiltraci dat z jejích informačních systémů, z nichž některá mohla obsahovat osobní údaje. Ke dni podání tohoto oznámení neměl incident podstatný dopad na činnost společnosti a její informační systémy jsou nadále funkční. Společnost zatím neurčila, zda je přiměřeně pravděpodobné, že incident bude mít podstatný dopad na finanční situaci nebo výsledky hospodaření společnosti.“
Společnost Cencora uvádí, že podnikla kroky ke zvládnutí útoku, přičemž bylo zahájeno vyšetřování za účasti orgánů činných v trestním řízení a odborníků na kybernetickou bezpečnost. Zatím nebyly zveřejněny žádné informace potvrzující incident s ransomwarem. Stejně tak se zatím nezdá, že by došlo k úniku ukradených dat.
Důležité je, že společnost Cencora uvedla, že se nedomnívá, že by útok souvisel s útokem na UnitedHealth Group. Zdá se, že na sektor zdravotnictví se zaměřuje více aktérů.
4. Tangerine Telecom
Australský poskytovatel internetového připojení Tangerine byl 18. února 2024 napaden a hackeři mu ukradli více než 200 000 záznamů. Byly odcizeny úplné osobní údaje (jména, data narození, telefonní čísla a e-mailové adresy); bankovní údaje a hesla odcizeny nebyly.
Nezdá se však, že by šlo o obvyklý pokus o externí kybernetický útok. Místo toho se zdá, že byl vystopován buď známou osobou, nebo někým s jejími pověřeními. „Víme, že neoprávněné vyzrazení se týká starší databáze zákazníků a bylo vysledováno k přihlašovacím údajům jediného uživatele, kterého společnost Tangerine zaměstnává na základě smlouvy.“
Společnost Tangerine o narušení informovala příslušné orgány a všechny dotčené zákazníky. Zdá se pravděpodobné, že uniklé e-maily budou cílem phishingových operací.
5. VARTA
Kybernetický útok 12. února 2024 způsobil, že německý výrobce baterií VARTA zastavil výrobu. Útok zasáhl IT systémy a související výrobní zařízení a vedl k uzavření pěti závodů.
Společnost VARTA vyrábí baterie pro elektromobily a vozidla s vnitřním pohonem, jakož i domácí baterie a průmyslové články.
Reakce společnosti VARTA na útok je stručná a neuvádí, zda byla odcizena nějaká data:
„Nyní je jasné, že kybernetický útok provedla organizovaná skupina hackerů, kterým se podařilo prolomit vysoké bezpečnostní standardy IT systémů společnosti VARTA s vysokou mírou kriminální energie. [...] Výše případné škody a rozsah jejího krytí pojištěním je součástí probíhajícího vyšetřování.“
Vzhledem k nedostatku informací a odcizených dat je obtížné říci, jaké byly cíle kybernetického útoku. Dvě pravděpodobné možnosti jsou, že se jednalo o neúspěšný pokus o vyplacení výkupného nebo o cílený útok typu Denial of Service (DOS).
Všechny příklady tak jako další případy ukazují na sofistikovanost útoků stejně jako na to, že těmto útokům čelí celý svět. Ani České republice se nevyhýbají. Jak uvádí již dříve zveřejněná Zpráva o stavu kybernetické bezpečnosti ČR za rok 2023, během roku 2023 došlo proti předchozímu roku téměř k 80% nárůstu kybernetických bezpečnostních incidentů evidovaných NÚKIB.
Stejně tak na svých stránkách NÚKIB zveřejňuje mezi aktualitami zprávu Národní úřad pro kybernetickou a informační bezpečnost - Zástupci NÚKIB sdíleli zkušenosti s bojem proti ransomware na summitu Bílého domu ve Washingtonu (gov.cz), ve které zmiňuje úspěšné čelení kyberútoku a to především díky úzké spolupráci se zahraničními partnery, která je pro takovou včasnou obranu klíčová.
Zdroje:
e15.cz - Byznys, politika, ekonomika, finance, události
News and events | University of Oxford
Národní úřad pro kybernetickou a informační bezpečnost - Aktuality (gov.cz)